




 お気に入りに追加


個人で使う端末を不正侵入から守る方法を実践実施している方はどういう方法を実践実施されてますか?
素人が実践できる個人で使う端末を不正侵入から守る方法と言えば何でしょうか?
.
私は、
有名な外部セキュリティソフトを使う
怪しいサイトにアクセス(侵入)しない
セキュリティソフトの機能の一つで怪しいサイトを赤色または黄色信号で表示してくれる機能を使う
定期的なスキャン
端末の電源を切ったらモデムの電源も切る
端末を使っている間でネットが必要ない時は通信を遮断
、をやっているだけです。
でも有名なサイトに仕込まれていて、そこへアクセスすると・・・。
https://www.itmedia.co.jp/enterprise/articles/0505/16/news083.html
上記の通り、過去にはこの価格comもやられちゃいました。
そもそもネットをするなと言われても今の時代無理です。
書込番号:26566616
 0点


私はセキュリティソフトはインストールしていません。ウィンドウズに標準で付いているセキュリティで問題ないと思います。
詐欺対策としては、みやブルというソフトを購入して、使っています。
ネット回線は固定回線がなく、スマホのテサリングで事足りています。
書込番号:26566632
0点


Defederで不安ならセキュリティソフトなどを買うのが一般的だと思います。
まあ、ESETとか入れておくのが良いかな?と思います。
それ以外では怪しいサイトには行かない、怪しいメールは開かないだけかな?
書込番号:26566640 スマートフォンサイトからの書き込み
0点
>ほうほうのほうさん
ネットに接続する限り、侵入を100%防ぐことはできないと考えるべきです。
最低限クレジットカード番号、マイナンバー、運転免許証等を守ることです。
ブラウザやショッピングサイトでは、クレジットカード番号を記憶しない設定にしています。
また、重要なデータを保持するPCと、怪しいネットに接続するPCは分けています。
ランサムウェアに侵入されても、データを消されないようにです。
書込番号:26566641
0点

>>でも有名なサイトに仕込まれていて、そこへアクセスすると・・・。
>>https://www.itmedia.co.jp/enterprise/articles/0505/16/news083.html
↑
上記のITmediaの記事は005年05月16日と20年前であり古すぎないですか。
今はどんな仕掛けがあるやら???
セキュリティ対策ソフトはWindows PCではESETかWindows Defender、MacはESETをインストールするのを止めました。
私は結構怪しいサイトへ訪問しています。
書込番号:26566648
0点

>ほうほうのほうさん
>素人が実践できる個人で使う端末を不正侵入から守る方法と言えば何でしょうか?
.
これだけ、ÅⅠが不正アクセスに使われてくるとイタチごっこで、強力なセキュリティでも突破されてる様なので入れ無いよりは入れる方が良い。
トレンドマイクロも不正アクセスされて情報漏れたニュース有ったし。
外部セキュリティソフトは使うアプリによって決めるのが良いんじゃないですか(マカフィ、ESETとかの有名どころ)
一番は、ネットに繋ぐPCには大事なデータは保存しない、大事な仕事はしない。
PC2台使用し、ネットに繋いでいないPCで作業、データ保存をする(ネットに繋いだPCで作業する場合は、毎回違うSD、USBを使い終わればフォーマットウイルススキャンするでしょうか)
スレ主さんが言われる等に使用しない時はネットに繋がないでしょうかね。
書込番号:26566653
0点

>端末の電源を切ったらモデムの電源も切る
ルーター未導入なら導入しましょう。
他にフリーソフトをインストールする場合に、怪しいソフトが
一緒にインストールされることがあるので、無条件に[OK]
を押すのではなく、確認しながら進めましょう。
※[標準]や[カスタム]が選択できる場合は、[カスタム]で
インストールを除外できることもあります。
初めてインストールするソフト時は、システムの復元を有効にし、
復元ポイントを作成してから行うと良いでしょう。
あとは、おきまりのメールの扱いですね。
書込番号:26566691
0点

>ほうほうのほうさん
個人的にはWindows標準のセキュリティで十分です。
スマホも同様です。
最大の方法は知識をつけることです。
フィッシングなどに引っかかる原因の多くは、知識不足により安易にリンク踏んでその先のサイトに重要情報入力してしまうことですが、引っ掛かからない術を知識で入れていれば引っ掛かかりません。
昨今は企業が漏らすケースが多く、個人レベルでは会員登録などしないという方法しかありませんが、生きていく以上役所など含めて避けられないので、なかなか難しい所ですね。
書込番号:26566707 スマートフォンサイトからの書き込み
0点

まぁいろいろ意見はあるんだけど。
自分で、他人のPCやサーバーから情報を抜く方法を勉強しない限り、安心できる答えにはたどり着けないかなと思います。
企業のサーバーからデータ抜くのと、個人のPCから抜くのとでは、手法は全然違うし。じっさい、区別できていないようですし。
そもそもとして、管理する側に知識が無い限り、対策も安全も雰囲気以上にはならないでしょう(何をしたのかはわからないけど、何かしたから安心)。
まぁ。Windows Defenderの更新をきちんとしておいた上で。普段支払いとかに使うパソコンでエロサイトには寄らないってことくらいで。
書込番号:26566746
0点
 |
|---|
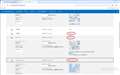
パスワード突破 |
こんな感じでマイクロソフトアカウントのパスワードが突破れても
平気な顔しているくらいじゃないとだめじゃないかな?
中国から山のようなサインイン!さすが
グリーンランドからのサインインもあり
わざとわかりやすいパスワードに設定していたので
外国からサインインして遊んでいるようで、、、
書込番号:26566773
0点

侵入されても世間から叩かれない程度のセキュリティ対策
・最新OS:
最も重要。
マルウェアスキャンはパッチ当たってる前提で組まれてます。
ご指摘のインシデントはパッチが当たっていれば無害ってことなので、これみて「どうせ有名サイトでも感染するので~」って思ってるなら逆に問題です。
ステレオタイプは混乱するだけです。
CVEを検索したらわかりますけど「脅威レベル」という評価があります。
世の中で何が起きているのか把握してないと適切な対策もできないので、まずはCVEを見てみることをお勧めします。
それから、Win11がインストール拒否しているCPUには重要なセキュリティ機能が欠けてます。
バイパスして喜んでる人いますけど、考えが足りてません。
当然、これもバイパスしない前提でマルウェアのパターンが組まれていくので「今まで大丈夫だったので」は通用しません。
長年言われてますが「マルウェアスキャンは物量で負けつつある」ので本当に深刻なところしかパターンが提供されてないと思った方がよいです。(それがご指定のニュースを読んでわかること)
・マルウェアスキャン:
トップレベルの検知率があるもの。
windowsデフォルトのdefenderはトップレベルなので、下手なものを入れると下がります。
本当にdefender並みの検知率があるか確認し、さらなる追加機能に魅力があるならどうぞ。
どんなマルウェアスキャンでもすり抜けはあるし、どれか一つだけ凄いっていう決定版もないので、さらなるプロテクトを求めるなら異なるトップベンダーのスキャンを重ね掛けすることになります。
その場合PC用を買っても無駄で、数10万円~の装置 (proxy serverによるスキャン) を導入する必要があります。
一応、フリーソフトも存在しますけど、昔試した範囲ではマトモに動きませんでした。
お勧めはノートンかマカフィー。バスターは過剰報告するのでオオカミ少年現象で結局見てませんでしたってなことになりがち。(警告されても人が対処しないならあんまり意味がない)
・ルーター:
ルーターのファイヤーウォールは今も効果があります。
というか、世の中の重要度の判断は専用機器によるFWがあることが前提です。
企業が入れるのはメンテナンスを伴うような高機能ですが、家庭用機器でも一定の効果はあります。
基本的にはインバウンド通信を遮断するだけでかなり難易度は上がるので。
Windowsも直つなぎかどうか区別して動作するFWを内蔵しているので、無いと全然ダメってわけじゃないけど、インターネットに対してLAN用の機能を開放するとやられます。
NASとか平気で開放する人がいるけど要注意。NASはLAN用なのでインターネットに晒して問題ないようなメンテナンスをしてません。
・よくわからないアプリは入れない
・変なリンクは踏まない:
メールのHTMLは切るとか、出所のわからないメッセージのリンクは踏まないとか、基本的な対策を。
「はい」「はい」押したらオプトインといって、ほとんどなんでもしていいって世界に変わるので、騒がれてない=安全 ではありません。
・CMブロック:
CM機構がマルウェアバラまいてるとか、CM自体がおかしいとか色々あるので、もはやブロック推奨です。
・中国/ロシア企業が設計/管理している製品を使わない:
防衛/インフラ企業と関係のある仕事をしてる人が身近にいる場合、スパイの道具にされます。
「末端だから大丈夫」は相手もわかってるので狙ってきます。
公式ソフトに何か仕込まれても素人じゃわからないですよね? メーカーは任意のタイミングでUpdate=バックドアを送り込めます。
「いま誰もバックドアを発見していないので大丈夫」は、全く機能しません。
「信頼できる人が責任者だから」も通用しません。軍部独裁の国家は平常運転で圧力掛けてきます。
まぁ、アメリカ企業も平気でバックドア仕掛けるし、台湾企業は緩くて秘密鍵盗まれてたりするんだけど、わざわざ敵国にカギ渡す必要もないわけで。
実際のところ、アタック掛けてくるのは中国とロシアです。彼らは息を吸うように、思いつくありとあらゆる悪いことをしてきます。表面上はにこやかでも「西側は悪なので何をしても赦される。西側は倒さねばならない。」が彼らの信条です。
で、どうやって見分けるかなんだけど、その装置を設計/サポートできる能力があるかないかです。(案)
ただ中国に発注して日本の看板掛けてるようなものは怪しいです。多分、中小企業は丸投げ。(推量)
・ランサムウェア対策:
流行ってるので金払いたくない or データ失いたくない なら対策を推奨。
遮断効果のあるバックアップを持つことです。できたら複数の技術で。
データ漏洩対策と相反するので塩梅が難しいんだけど、以下、素人が簡単にできる案。
-外付けHDDに同期してオフラインで保管。基本的に上書きしない、もしくは可能なら禁止する。(侵入に気が付いてないとやられます)
-WORM機能のあるNASにバックアップ。普段はスイッチオフにするとなおよい。
-クラウドバックアップ (履歴から戻せるものに。ただし、保存期限が過ぎてるところにロックされたらアウト)
NASじゃなくてもNTFSで変更禁止には設定できるので、普段、変更はしない (ファイル追加や履歴管理のみ) ようなファイルなら自炊も可能です。
というのが既存の対策なんだけど、いま吹き荒れてるのはAIによるアタック。
いままでは人手による牧歌的なモグラ叩きだったのが、モグラ側が機械化したんで防御がどうにもならなくなりました。
防御側はむしろ、AIで発見される報告が多すぎて (飽和攻撃) 受付を止めちゃったりしてます。
直近の防御って話なら、上記した対策をより慎重に実施するくらいしか素人にできることはないと思います。
そのうち防御側もAI主軸に入れて均衡するとは思いますけど、時間差は攻撃側有利なので。
書込番号:26566822
0点

※気を付けましょう※
特に自作の人たち
>CPU‑Z 自体は正規ソフトですが、
>2026年4月9〜10日に CPUID 公式サイト(cpuid.com)がハッキングされ、CPU‑Z / HWMonitor のダウンロードリンクが一時的に“マルウェア入りファイル”へ差し替えられたことが確認されています。
>この期間に公式サイトから入手した場合のみ感染リスクがあります。
こういうのはDefenderで感知できるかわからず
一応、窓の杜のほうが安心だと思います
書込番号:26566823
0点
あぁ訂正漏れ、、、
proxyサーバーによるネットワークスキャンは、forti gateなどのスモールビジネス用のアプライアンスの方が安くつきます。
年間購読費用を除いて15万円とかからあると思います。
中小企業ようなので使い方も簡単。
書込番号:26566824
0点
セキュリティというのは常に人の心の油断傲慢怠慢から来る
例えばタンス預金してる人が、「屋根裏部屋からしか手の届かない柱の裏にお金隠そう」
と殆んどの人が思わないけど、そう思って実行に移せる人はセキュリティ意識が高い
高額な「金庫」に入れておけば安全と思い、事務所を空ける人はセキュリティ意識が低い
誰が運営してるかもわからないネットショップは危険だから利用しない、と思える人はセキュリティ意識が高い
素人が使う端末は素人並の使用法になり、アクセスするサイトも玄人と全然違ってきます
プロプライエタリ・ソフトウェアで独自開発したものであれば脆弱性も不明のままなので不正侵入されるケースも
大幅に減りますが、ゼロとは言えません
不正侵入から守る方法としては、物理的にネットから切り離してオフラインで使うしかありません。
ネット接続する場合も管理者でログインはせずに、ユーザー専用のアカウントでログインする
限られた事しかしない、とかですね。
>有名な外部セキュリティソフトを使う
有名であっても使用している人、ダウンロードしてる人が多いからという理由で安全安心だと判断しちゃうソフト。
ユーザーが自ら無効にしちゃうケースも発生する
>怪しいサイトにアクセス(侵入)しない
検索エンジンからクリックで一番目のページにアクセスします
怪しいサイトはお金をかけて引っ掛けてきます
>セキュリティソフトの機能の一つで怪しいサイトを赤色または黄色信号で表示してくれる機能を使う
焼け石に水
>定期的なスキャン
既存のものしか引っかからず
>端末の電源を切ったらモデムの電源も切る
>端末を使っている間でネットが必要ない時は通信を遮断
ルーター乗っ取りを防ぐという意味では有用
省エネではある
>ネットをするなと言われても今の時代無理
そう思ってしまう所が既に脆弱性の1つ
「時代は現金ではない、仮想通貨、電子マネーだぁァァ」 これも脆弱性の1つ
最強の不正侵入を守る方法を伝授しよう
「端末を買わない」
書込番号:26566847
0点

Chromebookにする。
デフォルトで砂箱だもの。
使っている拡張アプリの運営がいつの間にか変わって、
マルウエア化するのは注意。
一度 検索エンジン持っていかれた...
2033年まで、これで行きます。
書込番号:26566989
0点


「デスクトップパソコン」の新着クチコミ
| 内容・タイトル | 返信数 | 最終投稿日時 |
|---|---|---|
  windows起動不可 |
10 | 2026/10/11 21:19:25 |
 メインSSD |
9 | 2026/10/11 20:00:40 |
 素人が実践できる個人で使う端末を不正侵入から守る方法 |
14 | 2026/10/11 20:53:13 |
| os用のSSDについて |
9 | 2026/10/11 2:03:41 |
| pcのメモリー増設について |
12 | 2026/10/11 19:22:15 |
  AIの開発にブレーキを掛けたい |
43 | 2026/10/11 21:21:17 |
| このスペックでこれは高いですか? |
5 | 2026/10/06 21:06:27 |
 自作PCのメモリが組み立て後、途中から認識されなくなった |
12 | 2026/10/05 13:35:29 |
 「nanoKVM-USB」接続のHDMI出力に苦労しています。。 |
1 | 2026/10/06 16:21:28 |
 Dolby for Headphone |
9 | 2026/10/02 8:28:29 |
クチコミ掲示板検索
新着ピックアップリスト
-
【質問・アドバイス】【ゲーム用PC】母へのプレゼント 3
-
【質問・アドバイス】【ゲーム用PC】母へのプレゼント
-
【欲しいものリスト】あ
-
【Myコレクション】MSFS2024 VR用構成
-
【おすすめリスト】予算があったら
価格.comマガジン
注目トピックス

(パソコン)
デスクトップパソコン
(最近3年以内の発売・登録)





5位ProDesk 4 Tower G1i Desktop AI PC Core Ultra 5 235・16GBメモリ・512GB SSD・Windows 11 Home 価格.com限定モデル


満足度4.33

